SaaS Protection para Segurança de Dados Moderna
Daichi Yamamoto

Introdução
Os aplicativos SaaS tornaram-se parte das operações diárias de negócios. As equipes usam ferramentas baseadas em nuvem para se comunicar, armazenar documentos, gerenciar clientes, compartilhar arquivos e colaborar de qualquer lugar.
Essa flexibilidade melhora a produtividade, mas também cria um novo desafio: as informações confidenciais podem circular por mais plataformas, dispositivos e fluxos de trabalho do que nunca.
Para proprietários de empresas e líderes de equipe, a proteção SaaS não se resume apenas a proteger aplicativos em nuvem. Trata-se também de entender como arquivos confidenciais são criados, baixados, armazenados e manuseados pelos funcionários durante o trabalho diário.
Este artigo explica por que a proteção SaaS é importante, onde surgem os riscos comuns e como as soluções modernas de DLP podem ajudar as empresas a identificar informações confidenciais antes que pequenos erros se transformem em incidentes graves de perda de dados.
Por que a Proteção SaaS Importa
As ferramentas SaaS facilitam o trabalho. Os funcionários podem acessar informações de diferentes locais, colaborar em tempo real e compartilhar documentos rapidamente.
No entanto, essa conveniência também aumenta o risco de exposição acidental.
Um arquivo pode começar dentro de uma plataforma SaaS segura, mas depois ser baixado, copiado, renomeado, compartilhado ou armazenado em algum lugar menos controlado. É aqui que muitos riscos começam.
Os riscos comuns relacionados ao SaaS incluem:
Arquivos confidenciais baixados para dispositivos locais.
Informações de clientes armazenadas fora das pastas aprovadas.
Documentos confidenciais compartilhados sem revisão.
Dados financeiros ou pessoais copiados em planilhas.
Funcionários manuseando arquivos confidenciais sem perceber o risco.
A maioria dessas situações não é causada por intenção maliciosa. Elas acontecem porque os fluxos de trabalho de SaaS facilitam a movimentação de informações, e as equipes nem sempre reconhecem quando um arquivo contém conteúdo confidencial.
É por isso que a proteção SaaS deve incluir tanto a conscientização sobre segurança em nuvem quanto a visibilidade em nível de arquivo.
A Lacuna de Visibilidade nos Fluxos de Trabalho SaaS
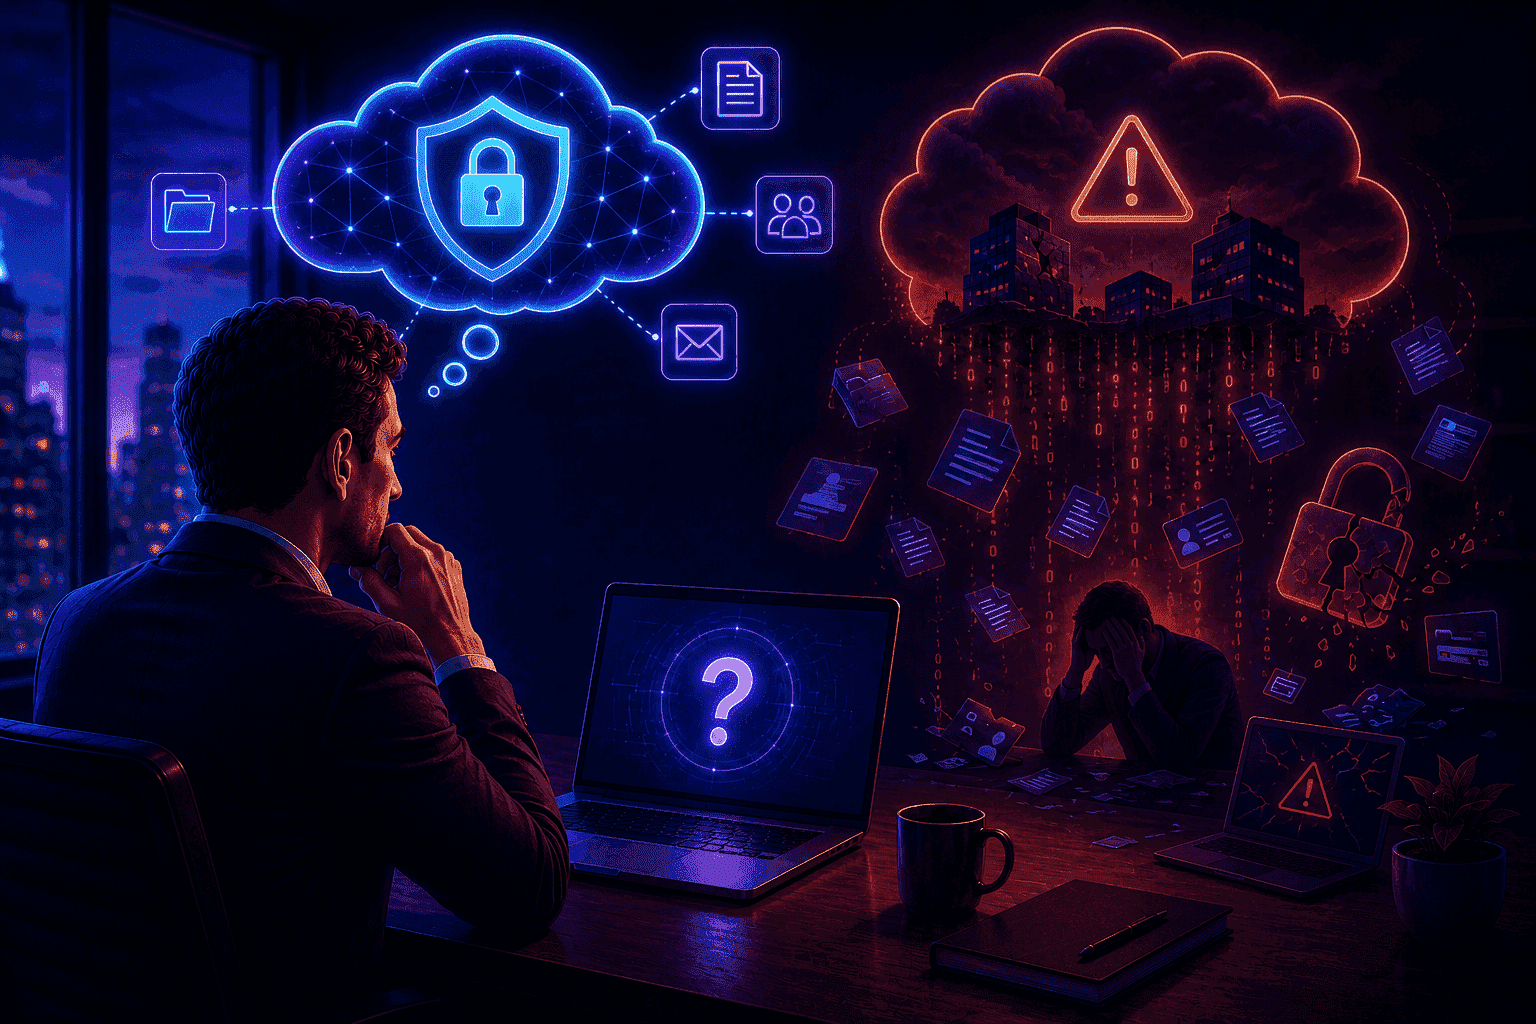
Muitas empresas presumem que, por as informações começarem dentro de uma plataforma SaaS, elas permanecem protegidas.
Na realidade, os dados frequentemente viajam além do aplicativo original.
Um funcionário pode exportar uma lista de clientes de um CRM, baixar um relatório financeiro do armazenamento em nuvem ou salvar um contrato localmente para editá-lo. Uma vez que isso acontece, a organização precisa de visibilidade sobre o próprio arquivo, não apenas sobre o aplicativo SaaS de onde ele veio.
É aqui que uma abordagem prática de DLP se torna valiosa.
As ferramentas modernas de DLP ajudam as organizações a identificar arquivos potencialmente confidenciais e a avaliar seus riscos. Em vez de depender apenas do local onde o arquivo está armazenado, elas analisam o que o arquivo contém.
Para as equipes de negócios, isso importa porque o risco geralmente está oculto dentro de documentos comuns. Uma planilha pode parecer rotineira, mas conter registros de clientes. Um PDF pode parecer inofensivo, mas incluir detalhes financeiros. Um arquivo de texto pode conter credenciais ou informações privadas.
Sem análise em nível de arquivo, esses riscos podem permanecer invisíveis.
Como o DLP Apoia a Proteção SaaS
O DLP ajuda na proteção SaaS ao identificar informações confidenciais após elas entrarem nos fluxos de trabalho diários.
Em vez de tratar todos os arquivos da mesma forma, as soluções modernas de DLP analisam o conteúdo e atribuem um nível de risco.
Ferramentas como o OrbityTrack apoiam esse processo avaliando arquivos automaticamente e classificando-os como:
Risco Baixo
Risco Médio
Risco Alto
Cada arquivo também recebe um Índice de Risco e uma justificativa gerada por IA que explica por que essa classificação foi atribuída.
Isso ajuda os gestores a entender o risco rapidamente, sem a necessidade de revisar manualmente cada documento.
Por exemplo, um arquivo contendo senhas, informações pessoais, registros financeiros ou dados comerciais confidenciais pode receber uma classificação de risco mais alta. Um arquivo com informações comerciais limitadas ou gerais pode receber uma classificação mais baixa.
O valor não está apenas na detecção. O valor está no contexto.
Os gestores podem ver o que foi detectado, por que isso importa e quais arquivos merecem atenção primeiro.
Políticas de DLP Personalizadas Tornam a Proteção Mais Precisa
Cada empresa lida com informações confidenciais de maneira diferente.
Uma empresa de saúde, uma empresa de software, uma equipe financeira e uma agência de consultoria podem ter definições diferentes sobre o que deve ser considerado arriscado.
É por isso que regras genéricas de DLP nem sempre são suficientes.
Ferramentas modernas como o OrbityTrack permitem que as empresas configurem análises de risco baseadas em IA de acordo com suas próprias políticas internas de DLP. Em vez de depender apenas de padrões predefinidos, as empresas podem definir critérios, comandos e diretrizes de risco personalizados que reflitam seus fluxos de trabalho reais.
Isso significa que o sistema pode avaliar os arquivos com base no que a organização considera confidencial.
Por exemplo, uma empresa pode querer priorizar:
Registros de clientes
Dados de funcionários
Planilhas financeiras
Contratos internos
Documentos estratégicos
Credenciais ou informações de acesso
Ao alinhar a análise de DLP com a política interna, a proteção SaaS torna-se mais prática e mais precisa.
Isso reduz o ruído e ajuda os gestores a se concentrarem nos arquivos que realmente importam.
Usando Painéis e Linhas do Tempo para Responder Mais Rápido
A proteção SaaS não serve apenas para identificar um único arquivo de risco. Serve também para entender tendências.
Um único arquivo de Risco Alto pode exigir revisão. Detecções repetidas de Risco Alto ao longo de dias, equipes ou membros podem revelar um problema de processo mais amplo.
Os painéis e as linhas do tempo de DLP do OrbityTrack ajudam a tornar esses padrões mais fáceis de entender.
Os gestores podem revisar:
Atividade de risco ao longo do tempo.
Arquivos agrupados por nível de risco.
Membros associados a detecções de risco.
Períodos com maior concentração de risco.
Padrões históricos que podem exigir atenção.
Esse tipo de visibilidade ajuda os líderes de negócios a passarem da reação para a prevenção.
Em vez de esperar por um incidente grave, as equipes podem identificar padrões recorrentes e melhorar os processos internos.
Por exemplo, se vários funcionários estiverem baixando e armazenando relatórios confidenciais localmente, a empresa pode precisar de orientações mais claras, melhores regras de manuseio de documentos ou treinamento adicional.
Construindo uma Estratégia Prática de Proteção SaaS
A proteção SaaS não precisa ser excessivamente complexa.
Para muitas empresas, uma estratégia prática começa com alguns passos claros.
Primeiro, defina quais tipos de informações são confidenciais. Isso pode incluir dados de clientes, informações financeiras, registros de funcionários, contratos e credenciais.
Segundo, crie políticas simples de DLP que expliquem como esses arquivos devem ser tratados.
Terceiro, use análises baseadas em IA para identificar arquivos que possam criar riscos.
Por fim, revise os painéis e as tendências regularmente para que a empresa possa melhorar ao longo do tempo.
O objetivo não é impedir que os funcionários usem ferramentas SaaS. O objetivo é garantir que as informações confidenciais permaneçam visíveis e gerenciáveis à medida que circulam pelo trabalho diário.
Quando a proteção SaaS é construída em torno da visibilidade, da classificação de riscos e de políticas claras, torna-se mais fácil para as equipes trabalharem com eficiência sem perder o controle de dados importantes.
Principais Conclusões
As ferramentas SaaS aumentam a flexibilidade, mas também expandem os riscos de exposição de dados.
Arquivos confidenciais frequentemente circulam entre aplicativos em nuvem, dispositivos e pastas locais.
A proteção SaaS exige visibilidade sobre como os arquivos são tratados.
O DLP ajuda a identificar arquivos que podem conter informações confidenciais.
A análise de risco baseada em IA simplifica a classificação de arquivos.
Políticas de DLP personalizadas tornam a avaliação de risco mais relevante para cada negócio.
Painéis, linhas do tempo e notificações ajudam as equipes a responder mais rápido.
Conclusão
Os aplicativos SaaS são essenciais para o trabalho moderno, mas também tornam a proteção de dados mais desafiadora.
As informações confidenciais podem se mover rapidamente de plataformas em nuvem para arquivos locais, pastas compartilhadas e fluxos de trabalho diários. Sem visibilidade, as empresas podem não saber onde o risco existe até que ele se torne um problema.
As soluções modernas de DLP ajudam a fechar essa lacuna identificando arquivos confidenciais, atribuindo níveis de risco e fornecendo aos gestores explicações claras e insights visuais.
Para proprietários de empresas e líderes de equipe, uma proteção SaaS eficaz não se trata de adicionar complexidade. Trata-se de entender onde os dados confidenciais existem, como estão sendo tratados e quais riscos precisam de atenção primeiro.


Teste o OrbityTrack por 7 dias!
Aumente a produtividade.
Transforme dados em resultados.
Obtenha total visibilidade sobre sua equipe.
Comece seu teste gratuito