Como implantar DLP sem complicar demais a segurança
Lauren Mitchell

Introdução
Muitas empresas sabem que devem melhorar a segurança dos dados, mas hesitam quando o assunto é Prevenção de Perda de Dados (DLP). Os projetos tradicionais de DLP costumam ter a reputação de serem caros, difíceis de configurar e repletos de regras complicadas que exigem manutenção constante.
Na realidade, uma implantação bem-sucedida de DLP não precisa começar com centenas de políticas ou uma equipe de segurança dedicada. A abordagem mais eficaz é começar com a visibilidade, entender onde existem informações confidenciais e, gradualmente, construir regras que se adaptem à forma como a empresa realmente funciona.
Este guia explica como implantar o DLP de maneira prática, ajudando proprietários de empresas e líderes de equipe a reduzir riscos sem criar complexidade desnecessária.
Comece Entendendo Seus Dados
O primeiro erro que muitas organizações cometem é tentar proteger tudo da mesma forma. Na prática, arquivos diferentes representam níveis diferentes de risco para o negócio.
Relatórios financeiros, informações de clientes, contratos, estratégias internas e registros de funcionários geralmente exigem mais atenção do que a documentação geral. Antes de criar políticas, as empresas devem entender que tipo de informação lidam e onde essa informação está armazenada.
Uma implantação prática geralmente começa com perguntas como:
Quais arquivos causariam problemas se fossem expostos?
Quais equipes lidam com informações confidenciais?
Como a informação se move pela organização?
Os funcionários estão trabalhando remotamente ou usando dispositivos pessoais?
Responder a essas perguntas ajuda a criar uma estratégia de DLP realista, em vez de um projeto de segurança genérico e difícil de manter.
Crie Políticas Práticas em Vez de Regras Complexas
Muitas empresas adiam o DLP porque acreditam que precisam de dezenas de políticas altamente técnicas desde o primeiro dia.
Uma abordagem melhor é começar com algumas diretrizes simples que reflitam as operações diárias da empresa. Por exemplo, as organizações podem querer atenção redobrada em documentos que contenham dados financeiros, informações pessoais, registros de clientes ou materiais comerciais confidenciais.
À medida que o negócio cresce, essas políticas podem evoluir com base em observações reais, em vez de suposições.
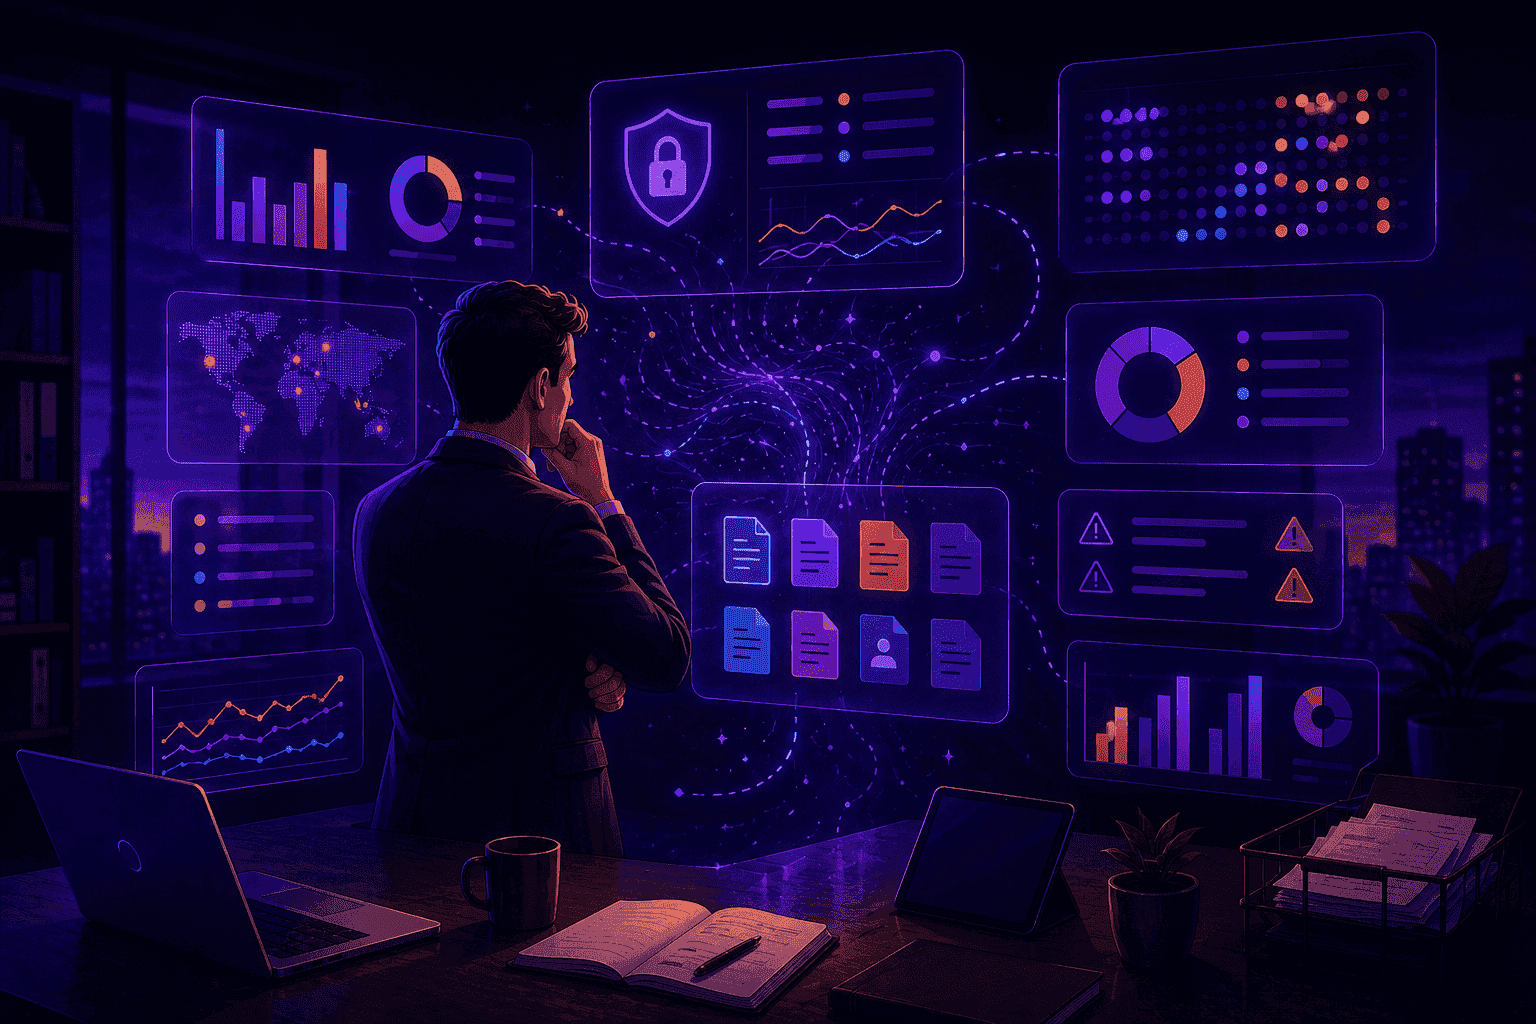
As soluções modernas de DLP também tornam esse processo mais flexível. Ferramentas como o OrbityTrack permitem que as organizações personalizem a análise de risco de acordo com suas próprias políticas de DLP, regras de negócios e requisitos internos. Em vez de depender de modelos fixos, as empresas podem adaptar o processo de avaliação ao que é realmente importante para suas operações.
Isso cria um modelo de segurança que cresce com a organização, em vez de se tornar um obstáculo.
Use IA para Priorizar o Risco
Um dos maiores desafios na implantação do DLP é decidir quais eventos merecem atenção.
Se cada arquivo gerar o mesmo nível de alerta, as equipes rapidamente ficam sobrecarregadas e começam a ignorar as notificações. Um DLP eficaz se concentra na priorização.
As abordagens modernas baseadas em IA podem analisar o conteúdo dos arquivos e estimar o risco potencial associado a cada documento. Em vez de revisar manualmente cada arquivo detectado, os gestores podem se concentrar nas situações que exigem ação.
Soluções como o OrbityTrack simplificam esse processo analisando automaticamente os arquivos detectados e atribuindo um Índice de Risco juntamente com uma classificação de risco, como Risco Baixo, Médio ou Alto. A análise também pode fornecer uma breve justificativa que ajuda os gestores a entender por que um arquivo merece atenção.
Isso permite que as equipes gastem menos tempo filtrando alertas e mais tempo tomando decisões.
Monitore e Melhore Continuamente
A implantação de DLP não é um projeto de uma única vez. Os processos de negócios mudam, novos arquivos são criados todos os dias e os riscos evoluem ao longo do tempo.
A visibilidade contínua ajuda as organizações a identificar padrões que, de outra forma, permaneceriam ocultos. Em vez de descobrir problemas meses depois durante uma auditoria, os gestores podem monitorar tendências e reagir mais cedo.
Painéis de controle e análises históricas são particularmente úteis porque transformam eventos isolados em informações acionáveis. Se o mesmo departamento gera repetidamente arquivos de alto risco, ou se determinados períodos mostram atividades incomuns, os líderes podem investigar o processo subjacente em vez de simplesmente responder a incidentes individuais.
As notificações também desempenham um papel importante. Receber alertas oportunos quando novos arquivos de médio ou alto risco são identificados permite que as empresas reajam rapidamente sem precisar verificar relatórios constantemente.
O objetivo não é criar mais trabalho para os funcionários. O objetivo é criar um sistema que ajude a organização a reduzir riscos enquanto mantém a produtividade.
Mantenha o Processo Simples
Muitas iniciativas de DLP falham porque se tornam ambiciosas demais. Configurações complexas, alertas excessivos e fluxos de trabalho difíceis costumam desestimular a adoção.
Implantações bem-sucedidas geralmente compartilham algumas características:
Elas começam com visibilidade.
Elas se concentram nos riscos mais importantes.
Elas utilizam políticas claras e compreensíveis.
Elas dependem de automação sempre que possível.
Elas melhoram gradualmente com base em dados reais.
Uma estratégia simples de DLP que os funcionários entendam costuma ser mais eficaz do que uma estrutura sofisticada que ninguém usa de forma consistente.
Pontos Principais
Uma implantação bem-sucedida de DLP começa com visibilidade.
Nem todo arquivo precisa do mesmo nível de proteção.
Políticas simples são mais fáceis de manter e melhorar.
A IA pode ajudar a identificar arquivos de risco automaticamente.
O monitoramento contínuo é mais eficaz do que auditorias pontuais.
O DLP deve apoiar os funcionários, não atrasá-los.
Conclusão
A implantação de DLP não precisa ser uma transformação massiva de segurança. As empresas podem alcançar melhorias significativas começando com a visibilidade básica, identificando informações confidenciais, criando políticas práticas e usando IA para priorizar os riscos.
As soluções modernas tornam esse processo muito mais fácil ao automatizar a análise de arquivos, adaptar a avaliação de riscos às políticas da empresa e fornecer monitoramento contínuo que ajuda os líderes a tomar decisões informadas.
O objetivo do DLP não é criar barreiras. É ajudar as empresas a proteger informações valiosas, permitindo que as equipes trabalhem com confiança e eficiência.

Teste o OrbityTrack por 7 dias!
Aumente a produtividade.
Transforme dados em resultados.
Obtenha total visibilidade sobre sua equipe.
Comece seu teste gratuito