Políticas de DLP Eficazes para Empresas Modernas
Adam Brooks

Introdução
A tecnologia pode identificar arquivos de risco, mas a tecnologia sozinha não pode proteger informações confidenciais.
Toda estratégia bem-sucedida de Prevenção de Perda de Dados (DLP) começa com políticas de DLP claras que definem como as informações devem ser tratadas, quais tipos de dados exigem proteção e como as organizações devem responder quando riscos são detectados.
Para muitos proprietários de empresas, o termo "política de DLP" parece altamente técnico. Na realidade, políticas eficazes costumam ser simples. Elas estabelecem regras práticas que ajudam os funcionários a entender as expectativas, ao mesmo tempo em que dão aos gestores visibilidade sobre riscos potenciais.
Este artigo explica o que são as políticas de DLP, por que elas são importantes e como as empresas podem criar políticas que melhorem a segurança sem adicionar complexidade desnecessária.
O Que São Políticas de DLP?
Uma política de DLP é um conjunto de regras que ajuda uma organização a identificar e gerenciar informações confidenciais.
Essas políticas definem quais tipos de arquivos exigem atenção adicional e quais ações devem ser tomadas quando riscos potenciais são detectados.
Por exemplo, uma empresa pode decidir que documentos contendo informações de clientes, dados financeiros, contratos internos ou relatórios confidenciais devem receber maior escrutínio do que os arquivos comerciais padrão.
O objetivo não é bloquear todos os riscos possíveis. O objetivo é criar diretrizes consistentes que ajudem a organização a tomar melhores decisões.
Sem políticas, a proteção de dados torna-se subjetiva. Diferentes gestores podem responder de maneira diferente a situações semelhantes, criando inconsistência e incerteza.
Com políticas claras em vigor, os funcionários entendem as expectativas e os líderes têm uma estrutura para avaliar riscos potenciais.
As melhores políticas são práticas, compreensíveis e alinhadas com a forma como as pessoas realmente trabalham.
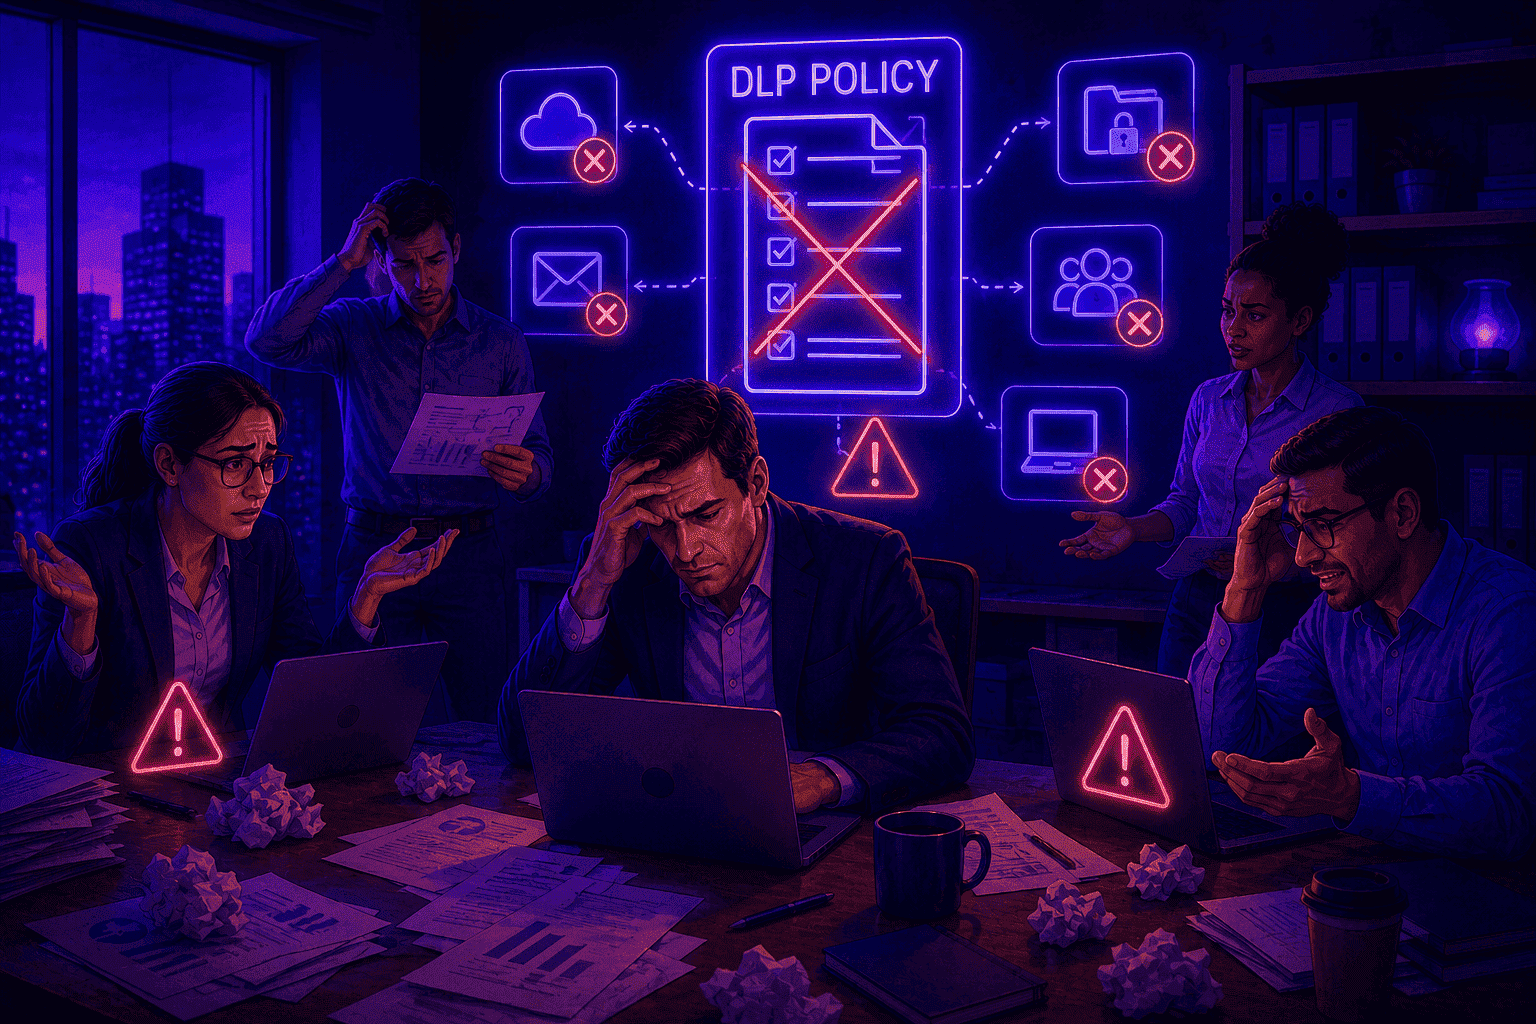
Por Que Muitas Políticas de DLP Falham
Um dos erros mais comuns que as organizações cometem é criar políticas complexas demais.
Quando os funcionários não conseguem entender as regras, a conformidade diminui.
Quando os gestores recebem alertas em excesso, incidentes importantes acabam sendo ignorados.
Políticas de DLP eficazes focam na simplicidade.
Em vez de criar dezenas de categorias e exceções, muitas empresas alcançam melhores resultados concentrando-se em alguns princípios fundamentais:
Identificar Informações Confidenciais
Determine quais informações merecem proteção adicional.
Avaliar o Risco
Entenda quais situações criam a maior exposição.
Revisar Incidentes Consistente
Aplique o mesmo processo entre departamentos e equipes.
Um desafio único é que as informações confidenciais mudam com o tempo. À medida que as empresas crescem, novos fluxos de trabalho surgem e novos tipos de informações tornam-se importantes.
É por isso que as políticas de DLP devem ser revisadas regularmente, em vez de tratadas como documentos permanentes.
Usando Políticas Baseadas em Risco em Vez de Regras Complexas
As soluções modernas de DLP estão indo cada vez mais além das regras rígidas e de tamanho único. Cada organização lida com informações confidenciais de maneira diferente, o que significa que as políticas de proteção de dados devem refletir os riscos, fluxos de trabalho e requisitos de conformidade específicos de cada negócio.
Ferramentas como o OrbityTrack permitem que as organizações definam políticas de DLP totalmente personalizadas por meio de análise de IA configurável. Em vez de depender apenas de padrões predefinidos, as empresas podem criar seus próprios critérios de avaliação, comandos e diretrizes de risco que se alinhem com suas políticas internas. Isso permite que o sistema analise arquivos de acordo com o que a organização considera confidencial, atribuindo automaticamente um Índice de Risco, Faixa de Risco e justificativa com base nessas regras personalizadas.
Como resultado, o DLP torna-se mais relevante para a realidade da organização, reduzindo falsos positivos e ajudando os gestores a focar nos incidentes que realmente importam.
Transformando Políticas de DLP em Práticas Diárias
As políticas só funcionam quando se tornam parte das operações diárias.
Muitas organizações escrevem políticas uma vez e raramente voltam a elas. Como resultado, os funcionários as esquecem e os gestores deixam de usá-las.
Empresas de sucesso integram as políticas de DLP aos fluxos de trabalho regulares.
Alguns exemplos práticos incluem:
Revisar arquivos de Alto Risco semanalmente.
Monitorar padrões de risco recorrentes.
Investigar aumentos incomuns na atividade de risco.
Fornecer orientação adicional quando novas tendências surgirem.
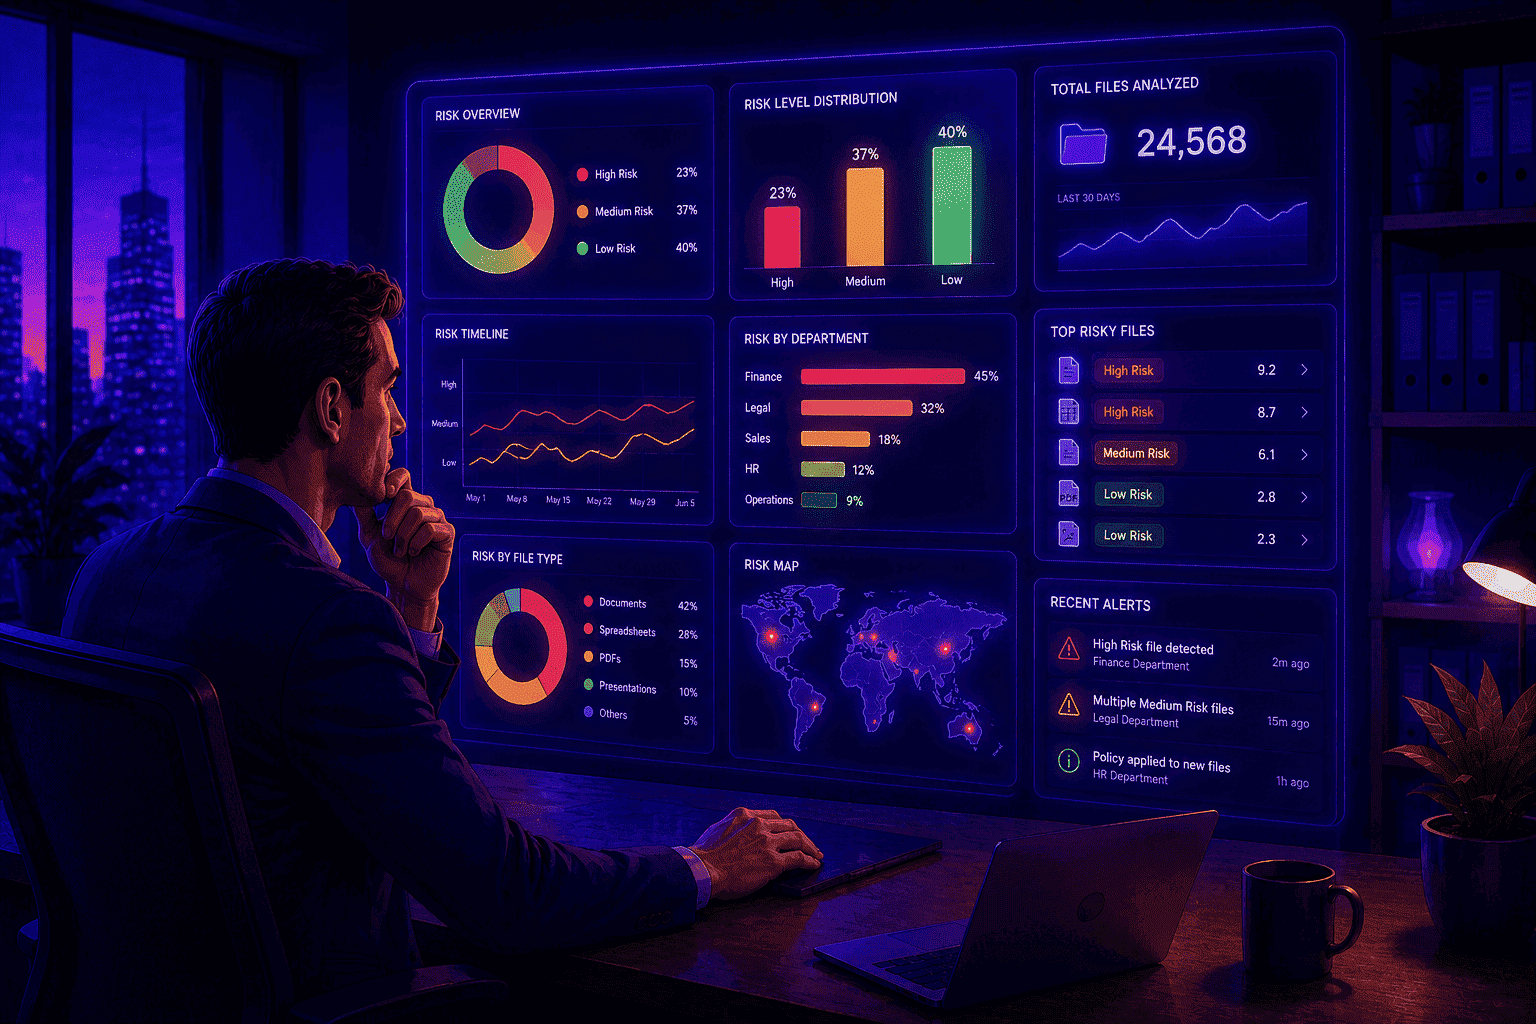
É aqui que os painéis de DLP tornam-se valiosos.
Os painéis e cronogramas de DLP do OrbityTrack permitem que os gestores vejam como o risco evolui ao longo do tempo, ajudando-os a determinar se as políticas estão reduzindo o risco ou se ajustes são necessários.
A visibilidade transforma as políticas de documentos estáticos em ferramentas de gestão ativa.
Medindo se Suas Políticas Estão Funcionando
Muitas empresas criam políticas de DLP, mas nunca avaliam sua eficácia.
Uma boa política deve produzir resultados mensuráveis.
As organizações devem se perguntar periodicamente:
Os incidentes de Alto Risco estão diminuindo?
Os problemas recorrentes estão sendo resolvidos?
Os funcionários estão lidando com informações confidenciais de forma mais consistente?
As investigações estão se tornando mais rápidas?
As respostas geralmente revelam se as políticas estão promovendo melhorias significativas.
Um dos aspectos mais negligenciados da gestão de DLP é a análise de tendências. Um único incidente pode não ser significativo, mas incidentes repetidos frequentemente indicam fraquezas em processos que requerem atenção.
Os programas de DLP mais robustos usam dados não apenas para identificar riscos, mas também para melhorar as políticas ao longo do tempo.
O refinamento contínuo ajuda as organizações a manterem-se alinhadas com as mudanças nos processos de negócios, mantendo uma proteção prática e eficaz.
Principais Pontos de Aprendizado
As políticas de DLP definem como as informações confidenciais devem ser tratadas.
Políticas simples costumam ser mais eficazes do que as complexas.
Abordagens baseadas em risco ajudam a priorizar investigações.
A conscientização dos funcionários é tão importante quanto a tecnologia.
A IA pode simplificar a aplicação de políticas e a detecção de riscos.
Os painéis de DLP fornecem visibilidade sobre a eficácia das políticas.
Boas políticas focam na prevenção e não na punição.
Conclusão
As políticas de DLP não servem para criar mais regras. Servem para criar clareza.
Organizações que definem como as informações confidenciais devem ser tratadas estão mais bem posicionadas para reduzir riscos, melhorar a consistência e responder de forma mais eficaz quando surgirem problemas.
As soluções modernas de DLP simplificam esse processo fornecendo visibilidade baseada em risco por meio de análise alimentada por IA, classificação de risco e monitoramento de tendências.
As políticas mais eficazes costumam ser as mais simples: expectativas claras, processos práticos e revisão consistente. Quando combinadas com as ferramentas de visibilidade certas, elas se tornam uma base poderosa para proteger informações confidenciais.


Teste o OrbityTrack por 7 dias!
Aumente a produtividade.
Transforme dados em resultados.
Obtenha total visibilidade sobre sua equipe.
Comece seu teste gratuito