Resposta a Incidentes de DLP: Agindo Antes que a Perda de Dados se Espalhe
Lauren Mitchell
Introdução
Detectar um arquivo de risco é importante. Responder de forma eficaz é ainda mais importante.
Muitas organizações investem em ferramentas de segurança que geram alertas, mas os alertas sozinhos não reduzem o risco. O que protege uma empresa é a capacidade de identificar problemas potenciais rapidamente, compreender sua gravidade e tomar as medidas adequadas antes que informações confidenciais sejam expostas.
É aqui que um processo sólido de resposta a incidentes de DLP se torna essencial. Quer o risco envolva informações de clientes, registros financeiros, relatórios internos ou documentos comerciais confidenciais, as organizações precisam de uma maneira clara de priorizar e investigar incidentes.
As plataformas modernas de DLP estão, cada vez mais, se afastando do gerenciamento complexo de regras e focando, em vez disso, na visibilidade, análise de risco e tomadas de decisão mais rápidas. Neste artigo, exploraremos o que significa a resposta a incidentes de DLP, por que ela é importante e como as empresas podem construir um processo prático que ajude a reduzir o risco de perda de dados sem criar complexidade desnecessária.
Por que a Resposta a Incidentes de DLP é Importante
Muitas empresas presumem que identificar arquivos confidenciais é suficiente.
Na realidade, a detecção é apenas o primeiro passo. O verdadeiro desafio começa depois que um arquivo potencialmente perigoso é identificado.
Sem um processo de resposta, as organizações frequentemente enfrentam vários problemas:
Excesso de alertas
Prioridades pouco claras
Investigações atrasadas
Tomada de decisão inconsistente
À medida que as empresas crescem, o volume de arquivos criados e compartilhados aumenta significativamente. As equipes de segurança e os gestores não conseguem revisar manualmente todos os documentos.
É por isso que a resposta a incidentes deve focar na priorização.
Um arquivo de Alto Risco que contém informações de clientes merece mais atenção do que um documento de Baixo Risco com potencial de exposição limitado.
O objetivo não é investigar tudo igualmente. O objetivo é identificar rapidamente o que é mais importante e alocar os recursos de acordo.
As organizações que respondem de forma eficiente podem reduzir a exposição ao risco enquanto minimizam a interrupção operacional.
Construindo um Processo Prático de Resposta de DLP
Muitas empresas tornam a resposta a incidentes mais complicada do que o necessário.
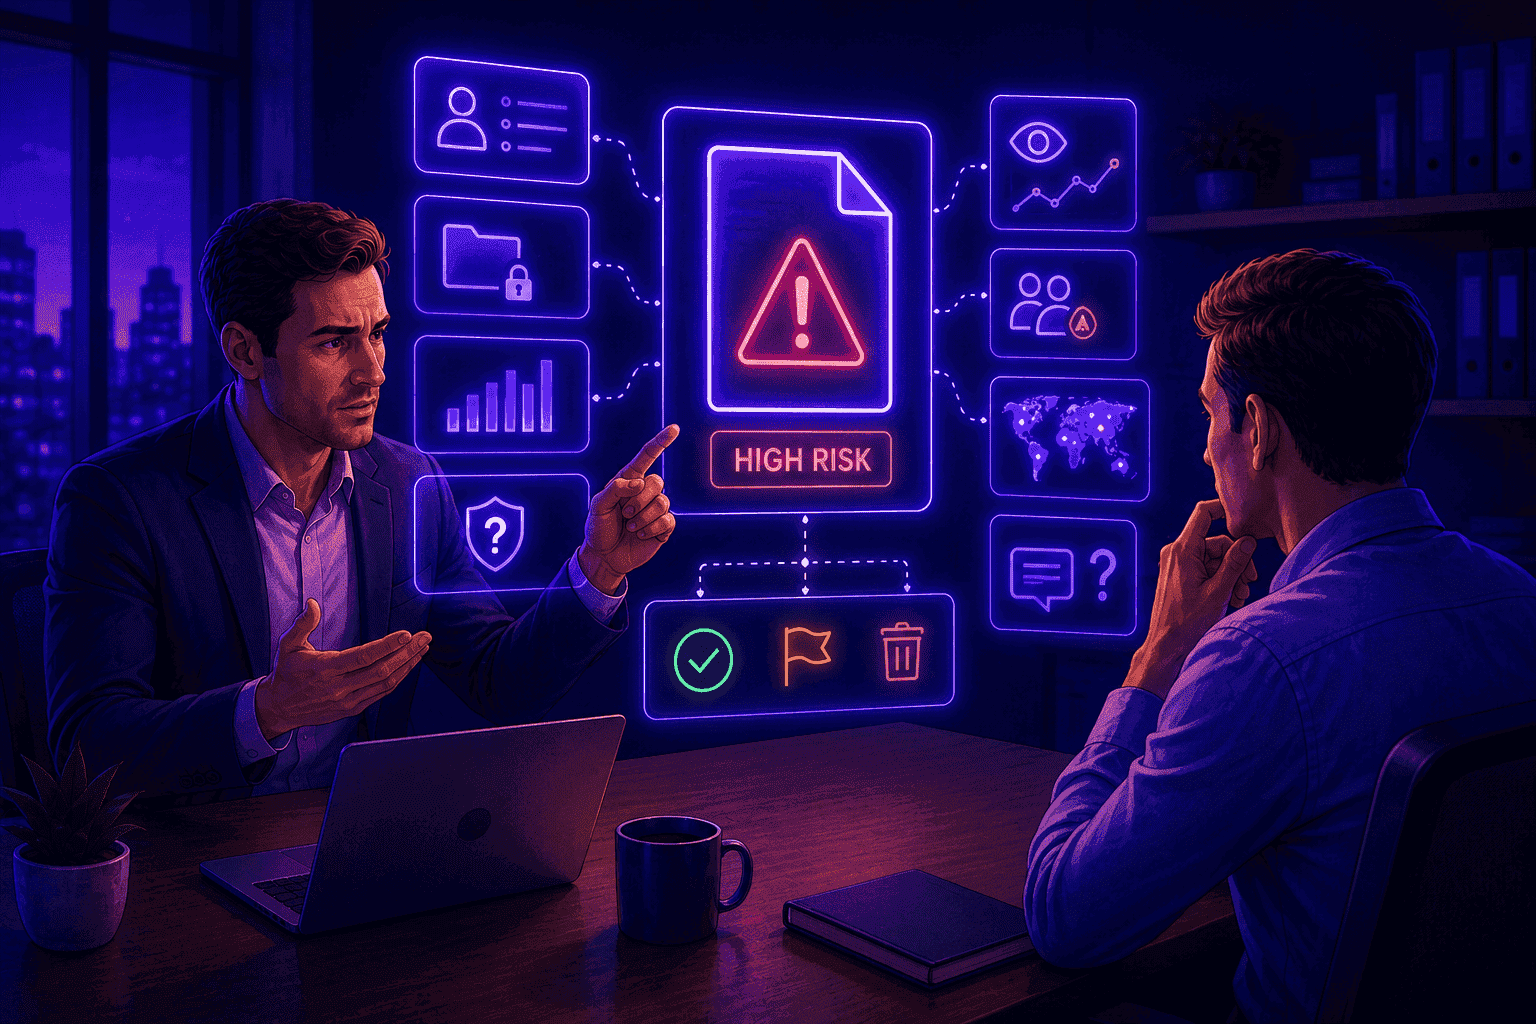
Um processo prático de DLP muitas vezes pode ser reduzido a quatro etapas simples:
Detecção
O sistema identifica arquivos que podem conter informações confidenciais.
Avaliação de Risco
Os arquivos recebem um Índice de Risco e uma Faixa de Risco que ajudam a determinar a gravidade.
Investigação
Os gestores ou equipes responsáveis revisam o arquivo e entendem por que ele foi classificado como de risco.
Decisão
A organização determina se alguma ação é necessária.
Essa abordagem funciona particularmente bem para equipes de negócios porque evita sobrecarregar os usuários com conceitos técnicos de segurança.
Por exemplo, sistemas modernos de DLP baseados em IA podem classificar arquivos automaticamente em categorias de Baixo, Médio ou Alto Risco, fornecendo uma justificativa para a classificação.
Em vez de pedir aos gestores que interpretem dezenas de alertas técnicos, o sistema os ajuda a focar nos arquivos que merecem atenção imediata.
Quanto mais simples for o fluxo de trabalho, maior será a probabilidade de ele ser seguido de forma consistente.
Utilizando a Classificação de Risco para Priorizar Incidentes
Um dos maiores desafios na resposta a incidentes de DLP é determinar por onde começar.
Nem todos os incidentes representam o mesmo nível de risco.
É por isso que a classificação baseada em risco tornou-se cada vez mais valiosa.
Plataformas como a solução de DLP da OrbityTrack avaliam automaticamente o conteúdo dos arquivos e atribuem:
Índice de Risco
Faixa de Risco
Justificativa gerada por IA
Isso fornece contexto imediato.
Um arquivo de Alto Risco pode conter informações confidenciais de clientes, registros financeiros, credenciais ou outros conteúdos altamente sensíveis.
Um arquivo de Médio Risco pode exigir atenção, mas não uma escalada imediata.
Um arquivo de Baixo Risco muitas vezes pode ser revisado mais tarde, sem criar urgência desnecessária.
Ao organizar os incidentes de acordo com o risco, os gestores gastam menos tempo filtrando alertas e mais tempo tratando de preocupações reais.
Isso melhora significativamente a eficiência da resposta ao mesmo tempo que reduz a fadiga de alertas.
Utilizando Dashboards e Linhas do Tempo para uma Resposta Mais Rápida
Responder a incidentes individuais é importante, mas compreender as tendências mais amplas é igualmente valioso.
Um único arquivo de risco pode ser um evento isolado.
Incidentes repetidos ao longo de vários dias ou envolvendo múltiplos funcionários podem indicar um problema de processo maior.
É aqui que a análise visual se torna útil.
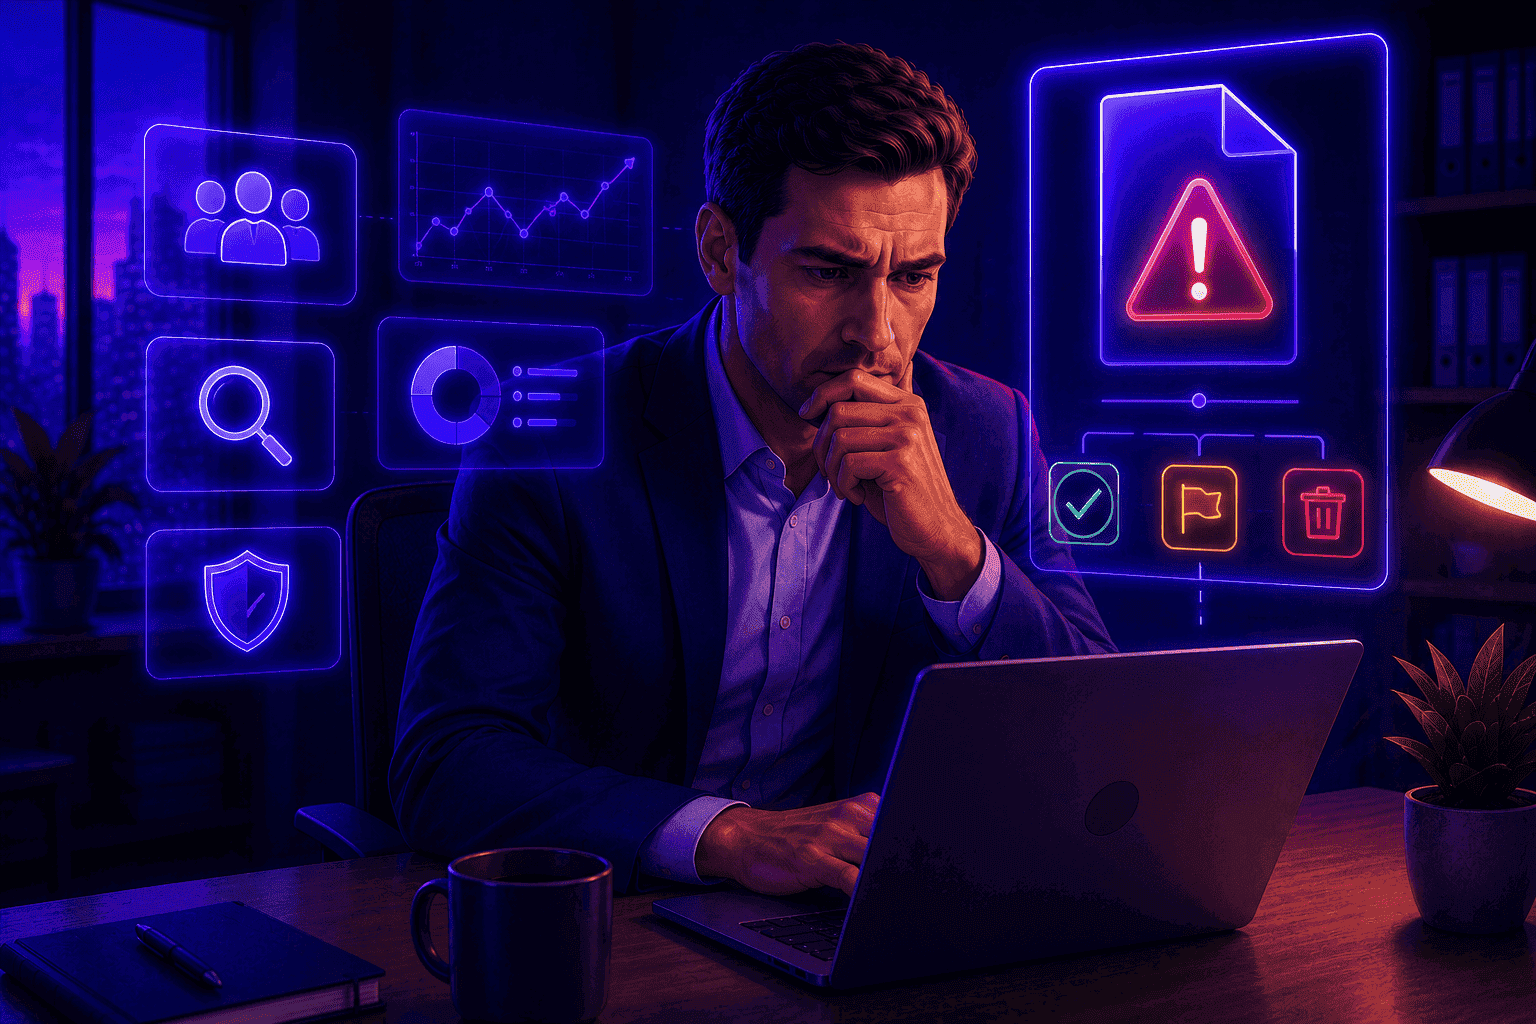
Os dashboards modernos de DLP ajudam as organizações a identificar:
Tendências de risco ao longo do tempo
Membros que geram mais incidentes
Períodos de alto risco
Mudanças nos níveis de risco organizacional
A linha do tempo e os painéis de risco de DLP da OrbityTrack fornecem esse tipo de visibilidade, mostrando quando os arquivos foram detectados, como o risco evoluiu e onde a atenção deve ser focada.
Em vez de reagir a eventos isolados, os líderes podem identificar padrões e tomar medidas preventivas.
Em muitos casos, o maior valor não vem da resolução de um incidente específico, mas da descoberta do processo que continua gerando incidentes semelhantes.
Transformando a Resposta a Incidentes em Melhoria Contínua
Os programas de DLP mais eficazes tratam a resposta a incidentes como um processo de aprendizado.
Cada incidente fornece informações.
Um padrão repetido pode indicar uma lacuna de treinamento.
Um departamento específico pode exigir melhores procedimentos de manuseio.
Certos tipos de documentos podem precisar de controles adicionais.
Organizações que revisam as tendências de incidentes regularmente podem melhorar a segurança sem criar atritos para os funcionários.
O objetivo não é punir erros.
O objetivo é entender por que os riscos ocorrem e reduzir a probabilidade de incidentes futuros.
Quando o DLP é abordado sob essa perspectiva, ele se torna uma ferramenta de melhoria de negócios, e não apenas um sistema de segurança.
Com o tempo, as organizações ganham melhor visibilidade, tempos de resposta mais rápidos e uma compreensão mais sólida de como as informações confidenciais circulam pela empresa.
Principais Conclusões
A resposta a incidentes de DLP começa com visibilidade, não apenas alertas.
A priorização de riscos ajuda as equipes a focar nos incidentes mais importantes.
A IA pode melhorar a classificação de incidentes e a velocidade de investigação.
As tendências históricas frequentemente revelam problemas de segurança maiores.
Uma resposta rápida reduz o impacto da exposição potencial de dados.
Processos mais simples são frequentemente mais eficazes do que fluxos de trabalho complexos.
Dashboards e linhas do tempo melhoram a percepção de risco entre as equipes.
Conclusão
Uma resposta eficaz a incidentes de DLP não consiste em gerar mais alertas. Trata-se de criar um processo claro para entender e gerenciar riscos.
As organizações que priorizam a visibilidade, a classificação de riscos e a análise de tendências podem responder mais rapidamente e tomar decisões melhores.
As soluções modernas de DLP impulsionadas por IA ajudam a simplificar esse processo ao avaliar arquivos de forma automática, atribuir níveis de risco e destacar os incidentes que merecem atenção imediata.
À medida que as empresas continuam lidando com volumes maiores de informações confidenciais, uma estratégia prática de resposta a incidentes se tornará uma parte essencial para reduzir o risco de perda de dados e melhorar a percepção operacional.


Teste o OrbityTrack por 7 dias!
Aumente a produtividade.
Transforme dados em resultados.
Obtenha total visibilidade sobre sua equipe.
Comece seu teste gratuito