Políticas de DLP eficaces para las empresas modernas
Adam Brooks

Introducción
La tecnología puede identificar archivos de riesgo, pero la tecnología por sí sola no puede proteger la información confidencial.
Toda estrategia exitosa de Prevención de Pérdida de Datos (DLP) comienza con políticas de DLP claras que definen cómo se debe manejar la información, qué tipos de datos requieren protección y cómo deben responder las organizaciones cuando se detectan riesgos.
Para muchos propietarios de negocios, el término "política de DLP" suena muy técnico. En realidad, las políticas eficaces suelen ser sencillas. Establecen reglas prácticas que ayudan a los empleados a comprender las expectativas, al tiempo que ofrecen a los directivos visibilidad sobre los riesgos potenciales.
Este artículo explica qué son las políticas de DLP, por qué son importantes y cómo pueden las empresas crear políticas que mejoren la seguridad sin añadir una complejidad innecesaria.
¿Qué son las políticas de DLP?
Una política de DLP es un conjunto de reglas que ayuda a una organización a identificar y gestionar la información confidencial.
Estas políticas definen qué tipos de archivos requieren una atención adicional y qué acciones deben tomarse cuando se detectan riesgos potenciales.
Por ejemplo, una empresa puede decidir que los documentos que contienen información de clientes, datos financieros, contratos internos o informes confidenciales deben recibir un mayor nivel de control que los archivos comerciales estándar.
El objetivo no es bloquear todos los riesgos posibles. El objetivo es crear pautas coherentes que ayuden a la organización a tomar mejores decisiones.
Sin políticas, la protección de datos se vuelve subjetiva. Diferentes directivos pueden responder de manera distinta ante situaciones similares, lo que genera inconsistencia e incertidumbre.
Con políticas claras implementadas, los empleados comprenden las expectativas y los líderes disponen de un marco para evaluar los riesgos potenciales.
Las mejores políticas son prácticas, comprensibles y alineadas con la forma real en que trabaja la gente.
Por qué fallan muchas políticas de DLP
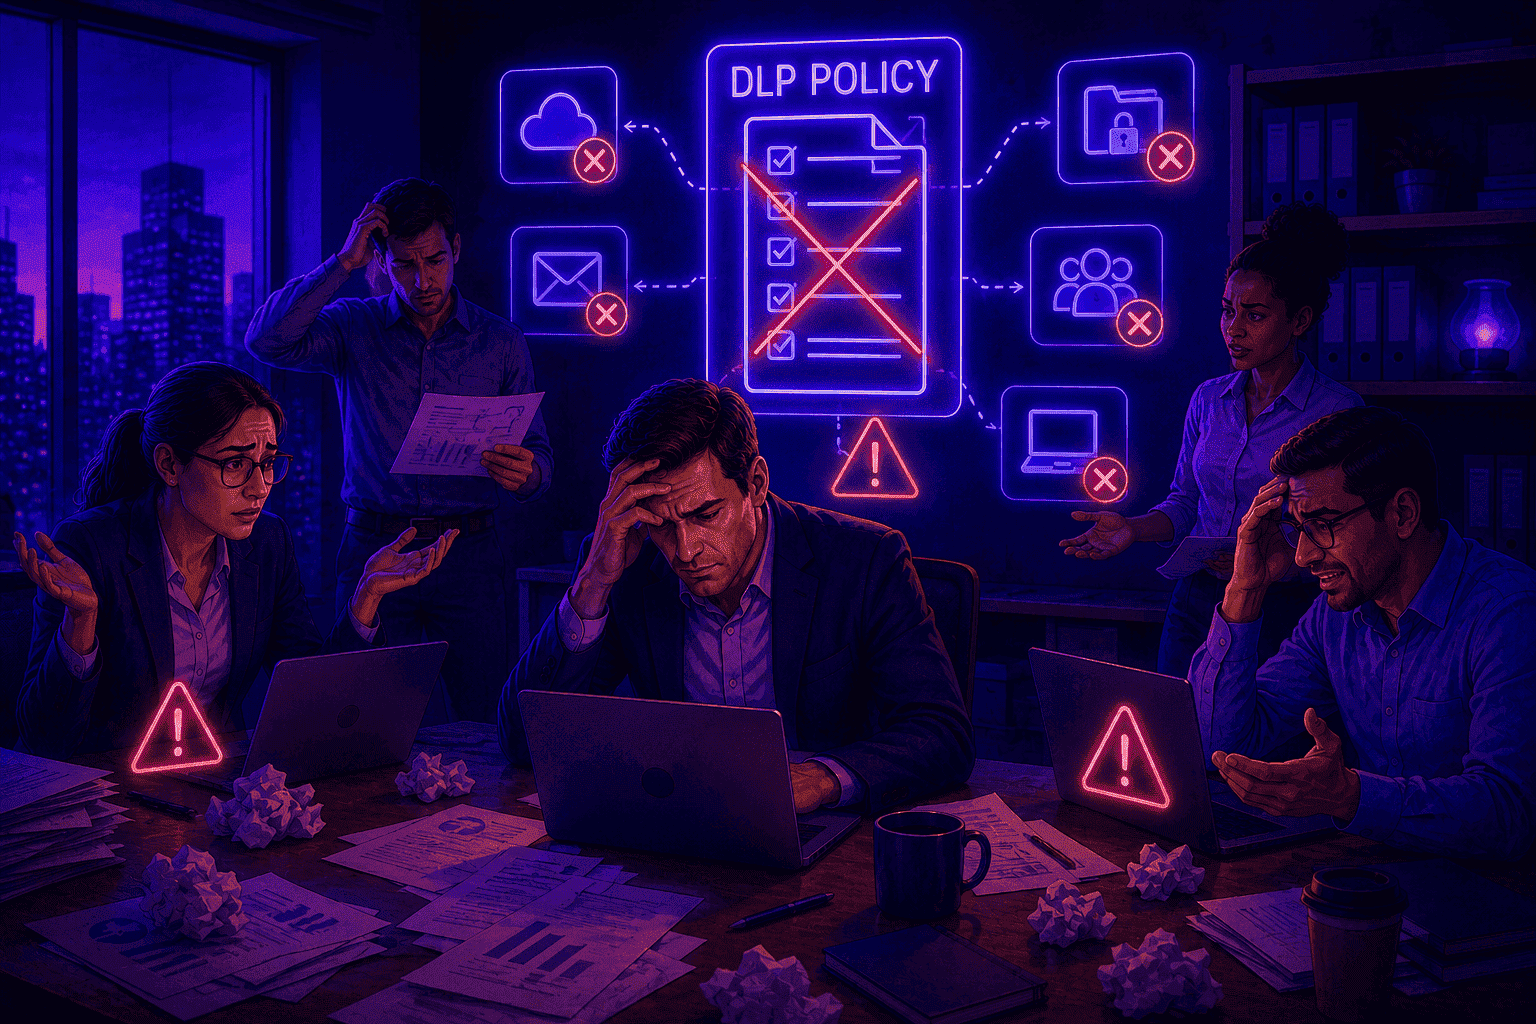
Uno de los errores más comunes que cometen las organizaciones es crear políticas demasiado complicadas.
Cuando los empleados no pueden entender las reglas, el cumplimiento disminuye.
Cuando los directivos reciben demasiadas alertas, se pasan por alto incidentes importantes.
Las políticas de DLP eficaces se centran en la simplicidad.
En lugar de crear decenas de categorías y excepciones, muchas empresas obtienen mejores resultados concentrándose en unos pocos principios fundamentales:
Identificar la información confidencial
Determinar qué información merece una protección adicional.
Evaluar el riesgo
Comprender qué situaciones generan la mayor exposición.
Revisar los incidentes de manera constante
Aplicar el mismo proceso en todos los departamentos y equipos.
Un desafío único es que la información confidencial cambia con el tiempo. A medida que las empresas crecen, surgen nuevos flujos de trabajo y nuevos tipos de información adquieren importancia.
Es por esto que las políticas de DLP deben revisarse periódicamente en lugar de tratarse como documentos permanentes.
Uso de políticas basadas en el riesgo en lugar de reglas complejas
Las soluciones modernas de DLP se están alejando cada vez más de las reglas rígidas y de talla única. Cada organización maneja la información confidencial de manera diferente, lo que significa que las políticas de protección de datos deben reflejar los riesgos, flujos de trabajo y requisitos de cumplimiento específicos de cada empresa.
Herramientas como OrbityTrack permiten a las organizaciones definir políticas de DLP totalmente personalizadas a través de análisis de IA configurables. En lugar de depender únicamente de patrones predefinidos, las empresas pueden crear sus propios criterios de evaluación, prompts y pautas de riesgo que se alineen con sus políticas internas. Esto permite al sistema analizar los archivos según lo que la organización considere confidencial, asignando automáticamente un Índice de Riesgo, un Rango de Riesgo y una justificación basada en esas reglas personalizadas.
Como resultado, la DLP se vuelve más relevante para la realidad de la organización, reduciendo los falsos positivos y ayudando a los directivos a centrarse en los incidentes que realmente importan.
Convertir las políticas de DLP en prácticas diarias
Las políticas solo funcionan cuando se convierten en parte de las operaciones diarias.
Muchas organizaciones escriben políticas una vez y rara vez vuelven a consultarlas. Como resultado, los empleados las olvidan y los directivos dejan de utilizarlas.
Las empresas exitosas integran las políticas de DLP en los flujos de trabajo habituales.
Algunos ejemplos prácticos incluyen:
Revisar semanalmente los archivos de alto riesgo.
Monitorear patrones de riesgo recurrentes.
Investigar aumentos inusuales en la actividad de riesgo.
Brindar orientación adicional cuando surgen tendencias.
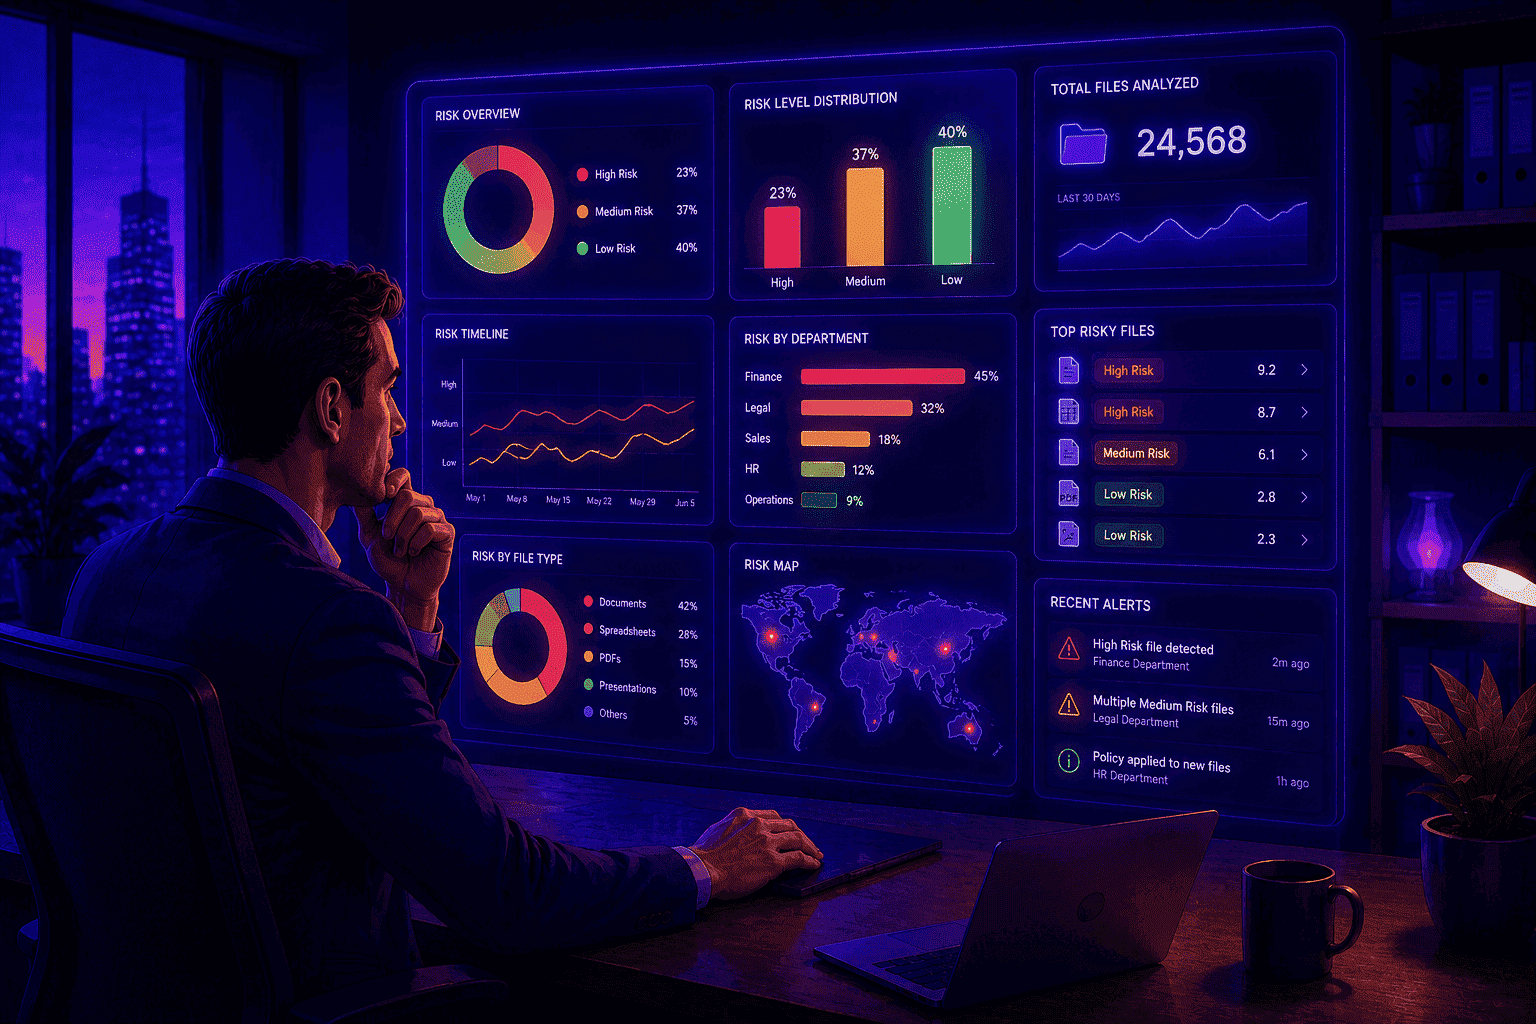
Aquí es donde los paneles de control de DLP adquieren valor.
Los paneles de control y las líneas de tiempo de DLP de OrbityTrack permiten a los directivos ver cómo evoluciona el riesgo a lo largo del tiempo, ayudándoles a determinar si las políticas están reduciendo el riesgo o si es necesario realizar ajustes.
La visibilidad transforma las políticas de documentos estáticos en herramientas de gestión activas.
Medir si sus políticas están funcionando
Muchas empresas crean políticas de DLP pero nunca evalúan su eficacia.
Una buena política debería producir resultados medibles.
Las organizaciones deberían preguntarse periódicamente:
¿Están disminuyendo los incidentes de alto riesgo?
¿Se están resolviendo los problemas recurrentes?
¿Están los empleados manejando la información confidencial de manera más coherente?
¿Se están agilizando las investigaciones?
Las respuestas a menudo revelan si las políticas están impulsando mejoras significativas.
Uno de los aspectos más ignorados de la gestión de DLP es el análisis de tendencias. Un solo incidente puede no ser significativo, pero los incidentes repetidos a menudo indican debilidades en los procesos que requieren atención.
Los programas de DLP más sólidos utilizan los datos no solo para identificar riesgos, sino también para mejorar las políticas con el tiempo.
El perfeccionamiento continuo ayuda a las organizaciones a mantenerse alineadas con los procesos de negocio cambiantes, manteniendo al mismo tiempo una protección práctica y eficaz.
Puntos clave
Las políticas de DLP definen cómo debe manejarse la información confidencial.
Las políticas sencillas suelen ser más eficaces que las complejas.
Los enfoques basados en el riesgo ayudan a priorizar las investigaciones.
La concienciación de los empleados es tan importante como la tecnología.
La IA puede simplificar la aplicación de políticas y la detección de riesgos.
Los paneles de control de DLP ofrecen visibilidad sobre la eficacia de las políticas.
Las buenas políticas se centran en la prevención más que en el castigo.
Conclusión
Las políticas de DLP no consisten en crear más reglas, sino en aportar claridad.
Las organizaciones que definen cómo debe manejarse la información confidencial están mejor posicionadas para reducir el riesgo, mejorar la coherencia y responder de manera más eficaz cuando surgen problemas.
Las soluciones modernas de DLP simplifican este proceso al proporcionar visibilidad basada en el riesgo mediante análisis impulsados por IA, clasificación de riesgos y monitoreo de tendencias.
Las políticas más eficaces suelen ser las más sencillas: expectativas claras, procesos prácticos y revisión constante. Al combinarse con las herramientas de visibilidad adecuadas, se convierten en una base sólida para proteger la información confidencial.


¡Prueba OrbityTrack durante 7 días!
Impulsa la productividad.
Convierte los datos en resultados.
Obtén visibilidad total sobre tu equipo.
Empieza tu prueba gratuita