Cómo implementar DLP sin complicar demasiado la seguridad
Lauren Mitchell

Introducción
Muchas empresas saben que deben mejorar la seguridad de los datos, pero dudan cuando se trata de la Prevención de Pérdida de Datos (DLP). Los proyectos tradicionales de DLP a menudo tienen fama de ser costosos, difíciles de configurar y estar llenos de reglas complicadas que requieren un mantenimiento constante.
En realidad, una implementación exitosa de DLP no tiene por qué comenzar con cientos de políticas o un equipo de seguridad dedicado. El enfoque más eficaz consiste en empezar por la visibilidad, comprender dónde reside la información confidencial y crear gradualmente reglas que se adapten a la forma real en que funciona la empresa.
Esta guía explica cómo implementar la DLP de forma práctica, ayudando a los propietarios de empresas y líderes de equipo a reducir el riesgo sin crear una complejidad innecesaria.
Empiece por comprender sus datos
El primer error que cometen muchas organizaciones es intentar proteger todo por igual. En la práctica, los distintos archivos representan diferentes niveles de riesgo empresarial.
Los informes financieros, la información de los clientes, los contratos, las estrategias internas y los registros de los empleados suelen requerir más atención que la documentación general. Antes de crear políticas, las empresas deben comprender qué tipo de información manejan y dónde se almacena dicha información.
Una implementación práctica suele comenzar con preguntas como:
¿Qué archivos causarían problemas si se expusieran?
¿Qué equipos manejan información confidencial?
¿Cómo se mueve la información en la organización?
¿Trabajan los empleados en remoto o utilizan dispositivos personales?
Responder a estas preguntas ayuda a crear una estrategia de DLP realista en lugar de un proyecto de seguridad genérico y difícil de mantener.
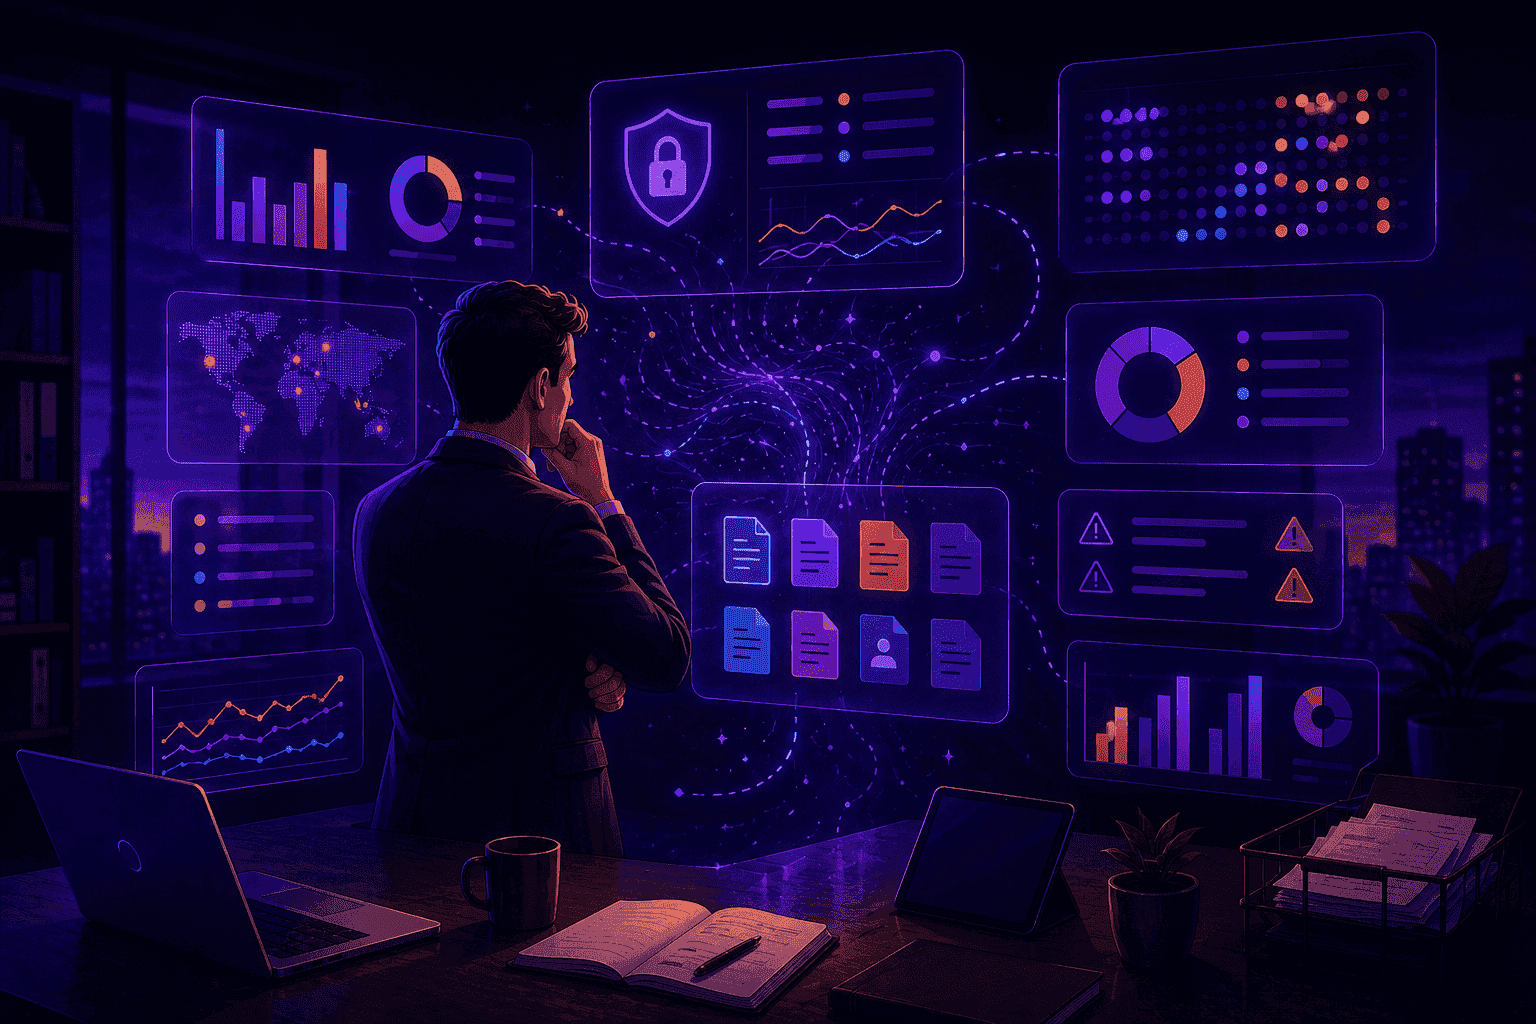
Cree políticas prácticas en lugar de reglas complejas
Muchas empresas retrasan la DLP porque creen que necesitan docenas de políticas altamente técnicas desde el primer día.
Un mejor enfoque consiste en empezar con unas pocas directrices sencillas que reflejen las operaciones diarias de la empresa. Por ejemplo, las organizaciones pueden querer prestar especial atención a los documentos que contienen datos financieros, información personal, registros de clientes o materiales comerciales confidenciales.
A medida que el negocio crece, estas políticas pueden evolucionar basándose en observaciones reales en lugar de suposiciones.
Las soluciones modernas de DLP también hacen que este proceso sea más flexible. Herramientas como OrbityTrack permiten a las organizaciones personalizar el análisis de riesgos de acuerdo con sus propias políticas de DLP, reglas de negocio y requisitos internos. En lugar de depender de plantillas fijas, las empresas pueden adaptar el proceso de evaluación a lo que realmente es importante para sus operaciones.
Esto crea un modelo de seguridad que crece con la organización en lugar de convertirse en un obstáculo.
Utilice la IA para priorizar el riesgo
Uno de los mayores desafíos en la implementación de la DLP es decidir qué eventos merecen atención.
Si cada archivo genera el mismo nivel de alerta, los equipos se saturan rápidamente y empiezan a ignorar las notificaciones. Una DLP eficaz se centra en la priorización.
Los enfoques modernos basados en IA pueden analizar el contenido de los archivos y estimar el riesgo potencial asociado a cada documento. En lugar de revisar manualmente cada archivo detectado, los responsables pueden centrarse en las situaciones que requieren medidas.
Soluciones como OrbityTrack simplifican este proceso analizando automáticamente los archivos detectados y asignando un Índice de Riesgo junto con una clasificación de riesgo como Bajo, Medio o Alto Riesgo. El análisis también puede proporcionar una breve justificación que ayude a los responsables a comprender por qué un archivo merece atención.
Esto permite a los equipos dedicar menos tiempo a filtrar alertas y más tiempo a tomar decisiones.
Supervise y mejore continuamente
La implementación de la DLP no es un proyecto de una sola vez. Los procesos de negocio cambian, se crean nuevos archivos todos los días y los riesgos evolucionan con el tiempo.
La visibilidad continua ayuda a las organizaciones a identificar patrones que de otro modo permanecerían ocultos. En lugar de descubrir los problemas meses después durante una auditoría, los responsables pueden supervisar las tendencias y reaccionar antes.
Los cuadros de mando y los análisis históricos son especialmente útiles porque transforman eventos aislados en información útil. Si un mismo departamento genera repetidamente archivos de alto riesgo, o si determinados periodos muestran una actividad inusual, los líderes pueden investigar el proceso subyacente en lugar de limitarse a responder a incidentes individuales.
Las notificaciones también desempeñan un papel importante. Recibir alertas oportunas cuando se identifican nuevos archivos de riesgo medio o alto permite a las empresas reaccionar con rapidez sin tener que comprobar constantemente los informes.
El objetivo no es crear más trabajo para los empleados. El objetivo es crear un sistema que ayude a la organización a reducir el riesgo manteniendo la productividad.
Mantenga el proceso sencillo
Muchas iniciativas de DLP fracasan porque se vuelven demasiado ambiciosas. Las configuraciones complejas, las alertas excesivas y los flujos de trabajo difíciles suelen desincentivar la adopción.
Las implementaciones exitosas suelen compartir algunas características:
Comienzan con la visibilidad.
Se centran en los riesgos más importantes.
Utilizan políticas claras y comprensibles.
Se apoyan en la automatización siempre que es posible.
Mejoran gradualmente basándose en datos reales.
Una estrategia de DLP sencilla que los empleados comprendan suele ser más eficaz que un marco sofisticado que nadie utiliza de forma constante.
Puntos clave
Una implementación exitosa de DLP comienza con la visibilidad.
No todos los archivos necesitan el mismo nivel de protección.
Las políticas sencillas son más fáciles de mantener y mejorar.
La IA puede ayudar a identificar archivos de riesgo de forma automática.
La supervisión continua es más eficaz que las auditorías puntuales.
La DLP debe apoyar a los empleados, no ralentizarlos.
Conclusión
Implementar la DLP no tiene por qué ser una transformación masiva de la seguridad. Las empresas pueden lograr mejoras significativas si empiezan con una visibilidad básica, identifican la información confidencial, crean políticas prácticas y utilizan la IA para priorizar el riesgo.
Las soluciones modernas facilitan enormemente este proceso al automatizar el análisis de archivos, adaptar la evaluación de riesgos a las políticas de la empresa y proporcionar una supervisión continua que ayuda a los líderes a tomar decisiones informadas.
El objetivo de la DLP no es crear barreras. Es ayudar a las empresas a proteger la información valiosa al tiempo que permite a los equipos trabajar con confianza y eficiencia.

¡Prueba OrbityTrack durante 7 días!
Impulsa la productividad.
Convierte los datos en resultados.
Obtén visibilidad total sobre tu equipo.
Empieza tu prueba gratuita