Respuesta a incidentes de DLP: actuar antes de que la pérdida de datos se propague
Lauren Mitchell
Introducción
Detectar un archivo de riesgo es importante. Responder de manera eficaz es aún más importante.
Muchas organizaciones invierten en herramientas de seguridad que generan alertas, pero las alertas por sí solas no reducen el riesgo. Lo que realmente protege a una empresa es la capacidad de identificar problemas potenciales rápidamente, comprender su gravedad y tomar las medidas adecuadas antes de que la información sensible quede expuesta.
Aquí es donde un proceso sólido de respuesta a incidentes de DLP se vuelve esencial. Ya sea que el riesgo afecte a la información de los clientes, los registros financieros, los informes internos o los documentos comerciales confidenciales, las organizaciones necesitan una forma clara de priorizar e investigar los incidentes.
Las plataformas de DLP modernas se están alejando cada vez más de la gestión compleja de reglas para centrarse en la visibilidad, el análisis de riesgos y la toma de decisiones más rápida. En este artículo, exploraremos qué significa la respuesta a incidentes de DLP, por qué es importante y cómo las empresas pueden crear un proceso práctico que ayude a reducir el riesgo de pérdida de datos sin generar una complejidad innecesaria.
Por qué es importante la respuesta a incidentes de DLP
Muchas empresas asumen que identificar archivos sensibles es suficiente.
En realidad, la detección es solo el primer paso. El verdadero desafío comienza después de que se ha identificado un archivo potencialmente riesgoso.
Sin un proceso de respuesta, las organizaciones a menudo se enfrentan a varios problemas:
Demasiadas alertas
Prioridades poco claras
Investigaciones retrasadas
Toma de decisiones inconsistente
A medida que las empresas crecen, el volumen de archivos que se crean y comparten aumenta significativamente. Los equipos de seguridad y los administradores no pueden revisar manualmente cada documento.
Por eso, la respuesta a incidentes debe centrarse en la priorización.
Un archivo de Riesgo Alto que contiene información de clientes merece más atención que un documento de Riesgo Bajo con un potencial de exposición limitado.
El objetivo no es investigar todo por igual. El objetivo es identificar rápidamente qué es lo más importante y asignar los recursos en consecuencia.
Las organizaciones que responden de manera eficiente pueden reducir la exposición al riesgo al tiempo que minimizan la interrupción operativa.
Construcción de un proceso práctico de respuesta de DLP
Muchas empresas complican la respuesta a incidentes más de lo necesario.
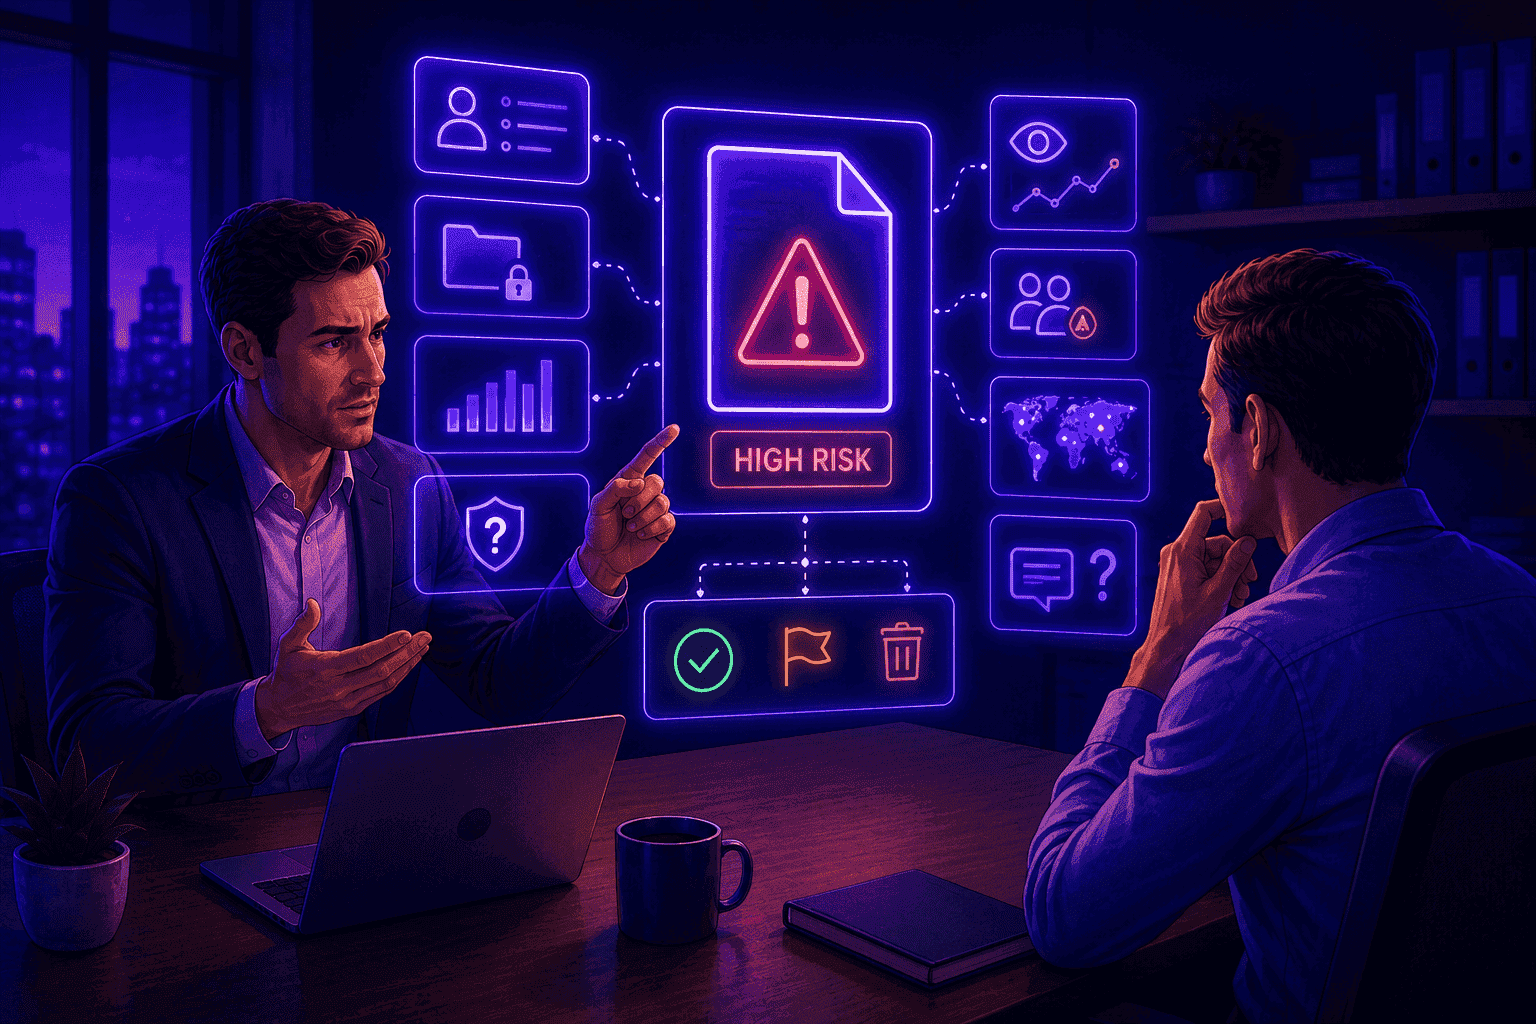
Un proceso práctico de DLP a menudo se puede reducir a cuatro etapas sencillas:
Detección
El sistema identifica archivos que pueden contener información sensible.
Evaluación de riesgos
Los archivos reciben un Índice de Riesgo y un Rango de Riesgo que ayudan a determinar la gravedad.
Investigación
Los administradores o los equipos responsables revisan el archivo y comprenden por qué se clasificó como riesgoso.
Decisión
La organización determina si se requiere tomar alguna medida.
Este enfoque funciona especialmente bien para los equipos de negocio porque evita abrumar a los usuarios con conceptos técnicos de seguridad.
Por ejemplo, los sistemas de DLP modernos basados en IA pueden clasificar automáticamente los archivos en categorías de Riesgo Bajo, Medio o Alto, al tiempo que proporcionan una justificación para dicha clasificación.
En lugar de pedir a los administradores que interpreten docenas de alertas técnicas, el sistema les ayuda a centrarse en los archivos que merecen atención inmediata.
Cuanto más sencillo sea el flujo de trabajo, más probable será que se siga de manera constante.
Uso de la clasificación de riesgos para priorizar incidentes
Uno de los mayores desafíos en la respuesta a incidentes de DLP es determinar por dónde empezar.
No todos los incidentes representan el mismo nivel de riesgo.
Por este motivo, la clasificación basada en el riesgo es cada vez más valiosa.
Plataformas como la solución DLP de OrbityTrack evalúan automáticamente el contenido de los archivos y asignan:
Índice de Riesgo
Rango de Riesgo
Justificación generada por IA
Esto proporciona un contexto inmediato.
Un archivo de Riesgo Alto puede contener información confidencial de clientes, registros financieros, credenciales u otro contenido altamente sensible.
Un archivo de Riesgo Medio puede requerir atención, pero no una escalada inmediata.
Un archivo de Riesgo Bajo a menudo se puede revisar más tarde sin generar una urgencia innecesaria.
Al organizar los incidentes según el riesgo, los administradores dedican menos tiempo a clasificar alertas y más tiempo a abordar los problemas reales.
Esto mejora significativamente la eficiencia de la respuesta al tiempo que reduce la fatiga por alertas.
Uso de paneles de control y líneas de tiempo para una respuesta más rápida
Responder a incidentes individuales es importante, pero comprender las tendencias generales es igualmente valioso.
Un solo archivo de riesgo puede ser un evento aislado.
Los incidentes repetidos a lo largo de varios días o por parte de múltiples empleados pueden indicar un problema de proceso mayor.
Aquí es donde los análisis visuales resultan útiles.
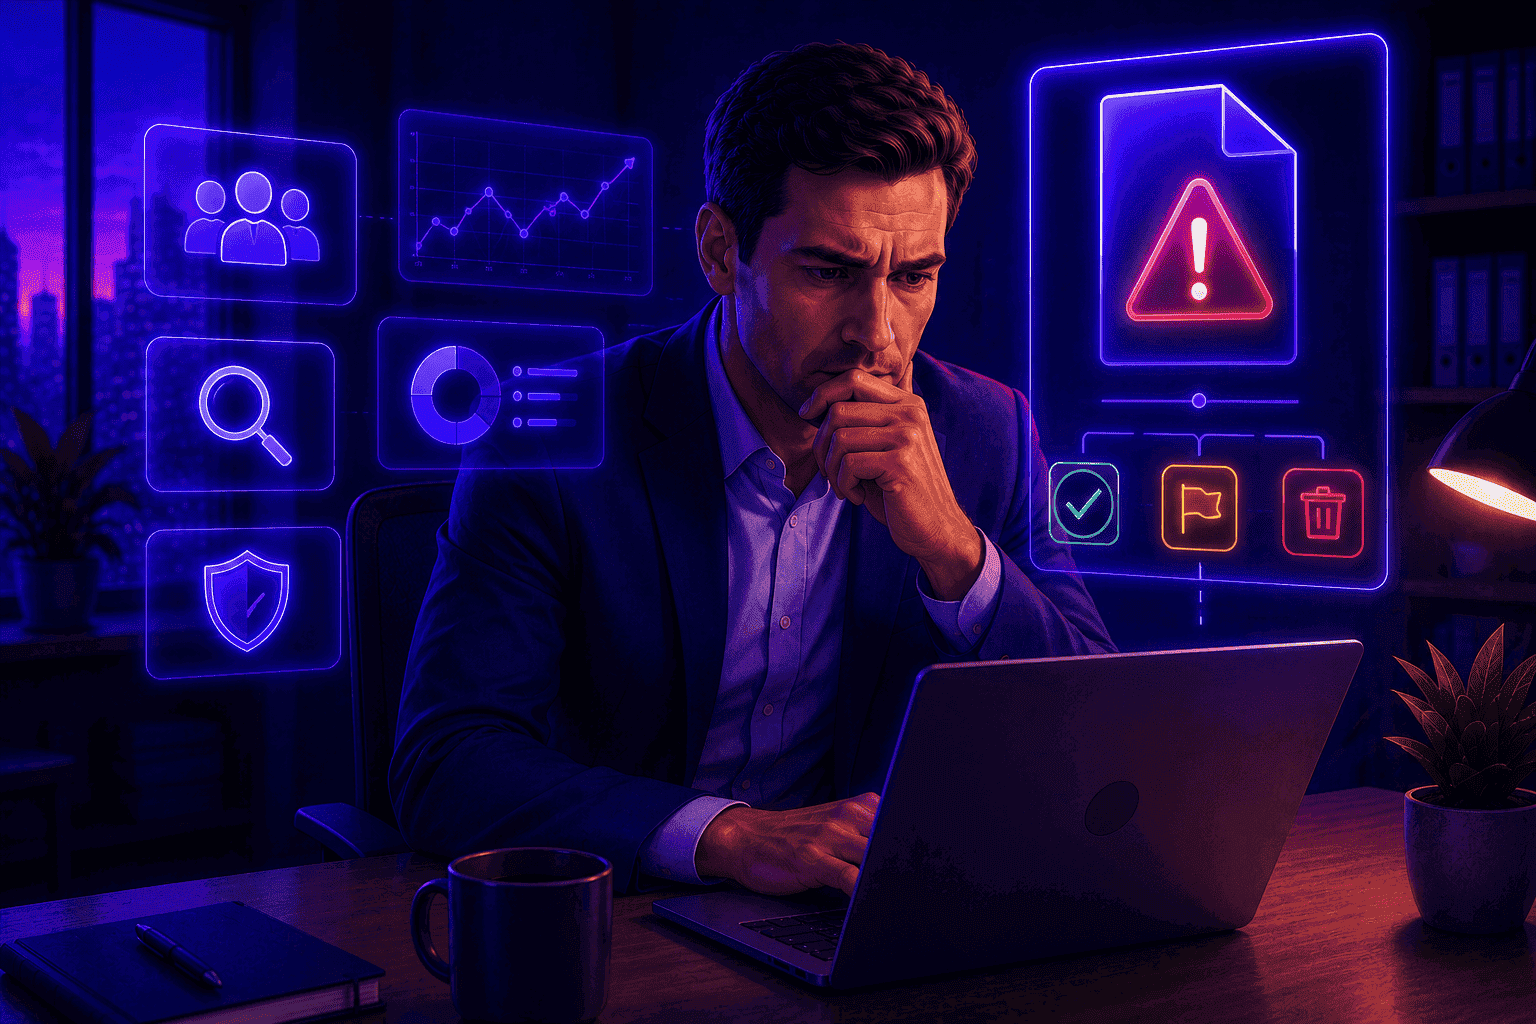
Los paneles de control de DLP modernos ayudan a las organizaciones a identificar:
Tendencias de riesgo a lo largo del tiempo
Miembros que generan la mayor cantidad de incidentes
Períodos de alto riesgo
Cambios en los niveles de riesgo de la organización
La línea de tiempo de DLP y los paneles de riesgo de OrbityTrack brindan este tipo de visibilidad al mostrar cuándo se detectaron los archivos, cómo evolucionó el riesgo y dónde se debe centrar la atención.
En lugar de reaccionar ante eventos aislados, los líderes pueden identificar patrones y tomar medidas preventivas.
En muchos casos, el mayor valor no proviene de resolver un incidente, sino de descubrir el proceso que sigue creando incidentes similares.
Convertir la respuesta a incidentes en una mejora continua
Los programas de DLP más eficaces tratan la respuesta a incidentes como un proceso de aprendizaje.
Cada incidente proporciona información.
Un patrón repetido puede indicar una brecha de capacitación.
Un departamento en particular puede requerir mejores procedimientos de manejo.
Ciertos tipos de documentos pueden necesitar controles adicionales.
Las organizaciones que revisan las tendencias de incidentes con regularidad pueden mejorar la seguridad sin crear fricciones para los empleados.
El objetivo no es castigar los errores.
El objetivo es comprender por qué ocurren los riesgos y reducir la probabilidad de incidentes futuros.
Cuando se aborda el DLP desde esta perspectiva, se convierte en una herramienta de mejora empresarial en lugar de simplemente un sistema de seguridad.
Con el tiempo, las organizaciones obtienen una mejor visibilidad, tiempos de respuesta más rápidos y una comprensión más sólida de cómo se mueve la información sensible en toda la empresa.
Conclusiones clave
La respuesta a incidentes de DLP comienza con la visibilidad, no solo con las alertas.
La priorización de riesgos ayuda a los equipos a centrarse en los incidentes más importantes.
La IA puede mejorar la clasificación de incidentes y la velocidad de investigación.
Las tendencias históricas a menudo revelan problemas de seguridad más grandes.
Una respuesta rápida reduce el impacto de una posible exposición de datos.
Los procesos más simples suelen ser más efectivos que los flujos de trabajo complejos.
Los paneles de control y las líneas de tiempo mejoran la conciencia sobre el riesgo en todos los equipos.
Conclusión
Una respuesta eficaz a los incidentes de DLP no consiste en generar más alertas. Se trata de crear un proceso claro para comprender y gestionar el riesgo.
Las organizaciones que priorizan la visibilidad, la clasificación de riesgos y el análisis de tendencias pueden responder más rápido y tomar mejores decisiones.
Las soluciones modernas de DLP impulsadas por IA ayudan a simplificar este proceso al evaluar automáticamente los archivos, asignar niveles de riesgo y destacar los incidentes que merecen atención inmediata.
A medida que las empresas continúan manejando mayores volúmenes de información sensible, una estrategia práctica de respuesta a incidentes se convertirá en una parte esencial para reducir el riesgo de pérdida de datos y mejorar la conciencia operativa.


¡Prueba OrbityTrack durante 7 días!
Impulsa la productividad.
Convierte los datos en resultados.
Obtén visibilidad total sobre tu equipo.
Empieza tu prueba gratuita